Kablosuz Barkod Okuyucu Açığı Perakende Ağlarını Tehdit Ediyor
SanalData’yı Google’da tercih edilen kaynak olarak ekleyinKaspersky araştırmacıları, kablosuz barkod okuyuculardaki Bluetooth açığının uzaktan kod çalıştırmaya izin verebildiğini açıkladı. Açık, depo ve perakende ağları için risk oluşturuyor.

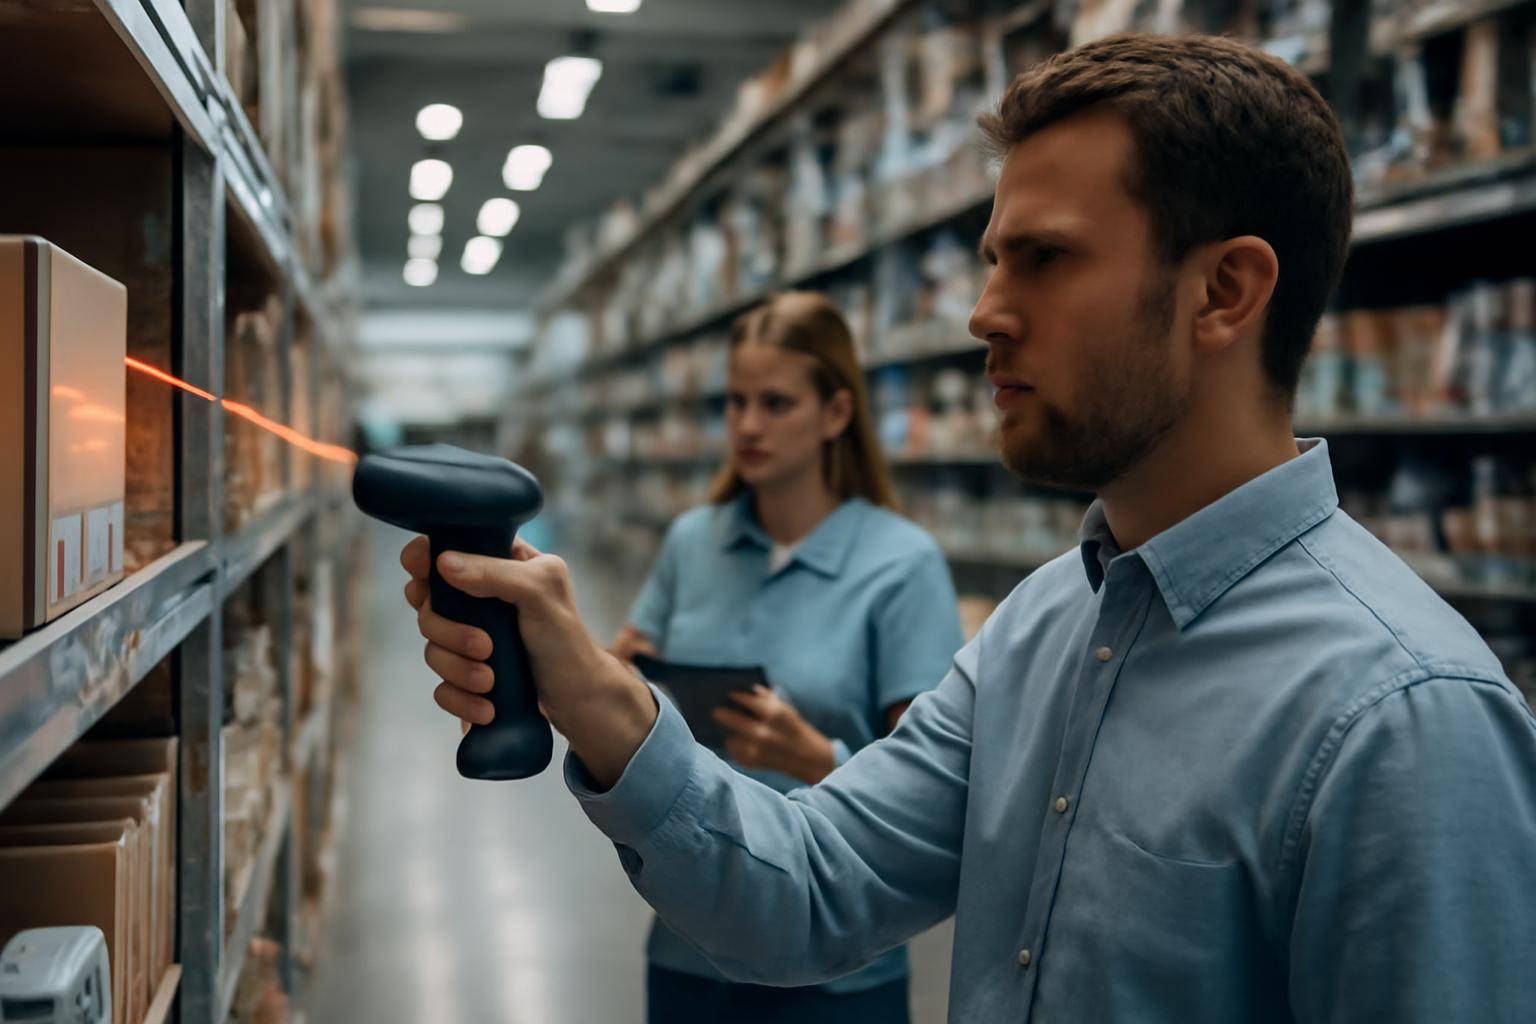
Kablosuz barkod okuyucular, ürünlerin hızlı biçimde tanımlanmasını sağlayarak depo ve mağaza operasyonlarının temel araçları arasında yer alıyor. Ancak Kaspersky araştırmacılarının ortaya çıkardığı Bluetooth güvenlik açığı, bu cihazların yalnızca veri toplama amacıyla kullanılmadığını; bağlı oldukları ağlar açısından da siber güvenlik riski taşıyabildiğini gösteriyor.
Araştırmaya göre açık, saldırganların kablosuz barkod okuyucu üzerinden uzaktan kod çalıştırmasına yol açabiliyor. Uzaktan kod çalıştırma, bir cihazda kullanıcının doğrudan işlem yapmasına gerek kalmadan komut veya yazılım çalıştırılabilmesi anlamına geliyor. Bu nedenle sorun, yalnızca okuyucunun işlevini kaybetmesiyle sınırlı kalmayabilir; cihazın bağlı olduğu sistemlerin güvenliği de etkilenebilir.
Bluetooth bağlantısı saldırı yüzeyini genişletiyor
Barkod okuyucuların kablosuz çalışması, çalışanların cihazı kabloya bağlı kalmadan kullanmasına imkân tanıyor. Bununla birlikte kablosuz iletişim, cihaz ile çevresindeki sistemler arasında ek bir bağlantı noktası oluşturuyor. Kaspersky’nin tespit ettiği açık da bu bağlantı katmanındaki güvenlik sorunlarının depo ve perakende ortamlarında nasıl daha geniş sonuçlar doğurabileceğini ortaya koyuyor.
Bir barkod okuyucunun uzaktan kod çalıştırmaya izin verecek biçimde ele geçirilmesi, saldırganın cihaz üzerindeki işlemleri kötüye kullanmasına neden olabilir. Cihazın hangi sistemlere bağlı olduğu ve ağ içinde ne tür yetkilere sahip bulunduğu, riskin boyutunu belirleyen faktörler arasında yer alır. Kaynakta belirli cihaz modelleri, açığın teknik kimliği veya saldırının hangi koşullarda gerçekleştirildiği paylaşılmıyor.
Bu nedenle mevcut bilgiler, tüm kablosuz barkod okuyucuların aynı şekilde etkilendiği anlamına gelmiyor. Araştırmanın ortaya koyduğu temel nokta, Bluetooth üzerinden çalışan bu cihazların güvenlik değerlendirmelerinde göz ardı edilmemesi gerektiği. Depo ve mağaza ağlarına bağlanan her cihaz gibi barkod okuyucular da kurumların genel saldırı yüzeyinin bir parçası hâline geliyor.
Depo ve mağaza ağları neden risk altında?
Depolarda ve perakende işletmelerinde barkod okuyucular, ürün hareketlerinin takip edilmesinden stok işlemlerine kadar farklı iş akışlarında kullanılabiliyor. Bu cihazlarda yaşanabilecek bir güvenlik sorunu, operasyonların kesintiye uğraması veya ağ yöneticilerinin ek inceleme yapmak zorunda kalması gibi sonuçlar doğurabilir. Uzaktan kod çalıştırma ihtimali ise saldırının yalnızca cihazla sınırlı kalıp kalmayacağı sorusunu gündeme getiriyor.
Özellikle aynı ağ üzerinde birden fazla operasyonel cihazın bulunması, güvenlik ekiplerinin bağlantıları ve yetkileri ayrı ayrı değerlendirmesini gerektiriyor. Bir okuyucunun erişebildiği sistemler, cihazın görevine göre değişebilir. Bu yüzden ağ segmentasyonu, sınırlı kullanıcı yetkileri ve kablosuz bağlantıların düzenli izlenmesi, benzer risklerin etkisini azaltmaya yardımcı olabilecek genel güvenlik yaklaşımları arasında bulunuyor.
Ancak kaynakta kuruluşların uygulaması gereken belirli bir yama, üretici adı veya güncelleme sürümü yer almıyor. Bu nedenle işletmelerin, kullandıkları barkod okuyucuların üretici duyurularını ve güvenlik güncellemelerini takip etmesi gerekiyor. Bluetooth bağlantılarının gereksiz durumlarda kapatılması, cihaz envanterinin güncel tutulması ve ağ erişimlerinin ihtiyaçla sınırlanması da incelenebilecek önlemler arasında değerlendirilebilir.
Açıkla ilgili bilinmeyenler
Kaspersky araştırmacıları açığın depo ve perakende ağlarında uzaktan kod çalıştırmaya yol açabileceğini bildirdi. Buna karşın mevcut açıklamada saldırıların gerçek dünyada kullanılıp kullanılmadığına, etkilenen ürünlerin hangileri olduğuna veya üreticilerin bir düzeltme yayımlayıp yayımlamadığına dair bilgi bulunmuyor.
Bu ayrıntılar paylaşılana kadar işletmeler açısından en doğru yaklaşım, kablosuz barkod okuyucuları düşük riskli çevre birimleri olarak görmemek. Cihazların hangi ağlara bağlandığı, hangi verileri işlediği ve ne düzeyde erişime sahip olduğu düzenli biçimde kontrol edilmeli. Bluetooth güvenliğinin depo ve mağaza altyapısının genel güvenlik planına dâhil edilmesi, ortaya çıkan açığın iş operasyonlarına etkisini sınırlamak için kritik rol oynayabilir.
Günün zaman çizelgesi
Haber eklenme saatine göre sıralanır.
- 20 Ekim 2026
- Android 17 QPR3 Beta 2, Pixel cihazlara dağıtılmaya başladı
- OpenAI, biyoteknoloji girişimi Orchestra Bio’yu satın aldı
- Payday: Aces High VR için son ücretsiz test başladı
- SpaceX, yapay zekâ ve bağlantıyla gelirini yüzde 161 artırdı
- Logitech G Pro X2 Superstrike yenilenmiş olarak indirime girdi
- TikTok, popüler peptitler için arama sonuçlarını kısıtlıyor
- Gemini, Google hizmetleriyle otomobillerde kişiselleşiyor
- Apple, genç tasarımcıların yaratıcı projelerini Paris’te sergiliyor
- Apple CEO’su John Ternus, tasarım anlayışını anlattı
- Elizabeth Holmes belgeseli, Theranos gerçeğini tartışıyor
- GM, Detroit’teki Brownstown batarya tesisini kapatacak
- DJI Osmo Pocket 3, 395 dolarlık indirimle satışta
- Volkswagen ID. AURA L5, 211 Beygirle Tanıtıldı
- Amazon Fire HD tabletleri bırakıyor: Fire HD 10 indirime girdi
Selin Aydın
Selin Aydın, SanalData’da teknoloji haberlerini yazar. Tüketici elektroniği ve Türkiye’deki teknoloji gündemini takip eder.