NIKKE’nin ele geçirilmiş başlatıcısı belediyeyi etkiledi
SanalData’yı Google’da tercih edilen kaynak olarak ekleyinJaponya’daki Iwamizawa Belediyesi için kayıt hizmeti veren bir alt yüklenicinin bilgisayarına, NIKKE oyununun ele geçirilmiş PC başlatıcısı üzerinden k2f adlı zararlı yazılım bulaştı. Yazılım ekran görüntüsü alabiliyor, tuş girişlerini kaydedebiliyor ve program çalıştırabiliyor.
Japonya’nın Hokkaido adasındaki Iwamizawa Belediyesi, sabit kıymet kayıtlarıyla ilgili hizmet aldığı bir alt yüklenicinin bilgisayarına bulaşan zararlı yazılımla gündeme geldi. Olayda, NIKKE: Goddess of Victory oyununun ele geçirilmiş PC başlatıcısının k2f adlı truva atını sisteme taşıdığı belirtildi. Bu vaka, kurumsal cihazlarda kişisel amaçla kullanılan yazılımların ve özellikle güvenilirliği doğrulanmamış kurulum dosyalarının oluşturabileceği riski ortaya koyuyor.
Belediye kayıtlarının işlenmesine destek veren alt yüklenici, Hokkaido merkezli bilişim hizmetleri şirketi GIS Hokkaido. Şirket, Japon teknoloji basınına yaptığı açıklamada güvenlik ihlalinin kaynağının NIKKE’nin güvenliği ihlal edilmiş PC başlatıcısı olduğunu doğruladı. Bununla birlikte, oyunun bir çalışan ya da alt yüklenici tarafından iş bilgisayarında açılıp açılmadığı konusunda açıklama yapmadı. Bu nedenle olayın hangi kullanıcı işlemiyle başladığı kamuya açık bilgilerle kesinleşmiş değil.
k2f bilgisayarda neler yapabiliyor?
k2f, bulaştığı cihazda kullanıcı etkinliğini izleyebilen bir truva atı. Ekran görüntüsü alabiliyor, klavyeden girilen tuşları kaydedebiliyor ve bilgisayarda program yükleyip çalıştırabiliyor. Bu özellikler, tehdidin yalnızca oyunun kendisiyle veya oyuncunun hesabıyla sınırlı kalmadığını gösteriyor. Zararlı yazılımın bulunduğu bilgisayarda başka işlerin yürütülmesi, cihazdaki bilgilere ve bağlantılı sistemlere yönelik riskleri de artırabilir.
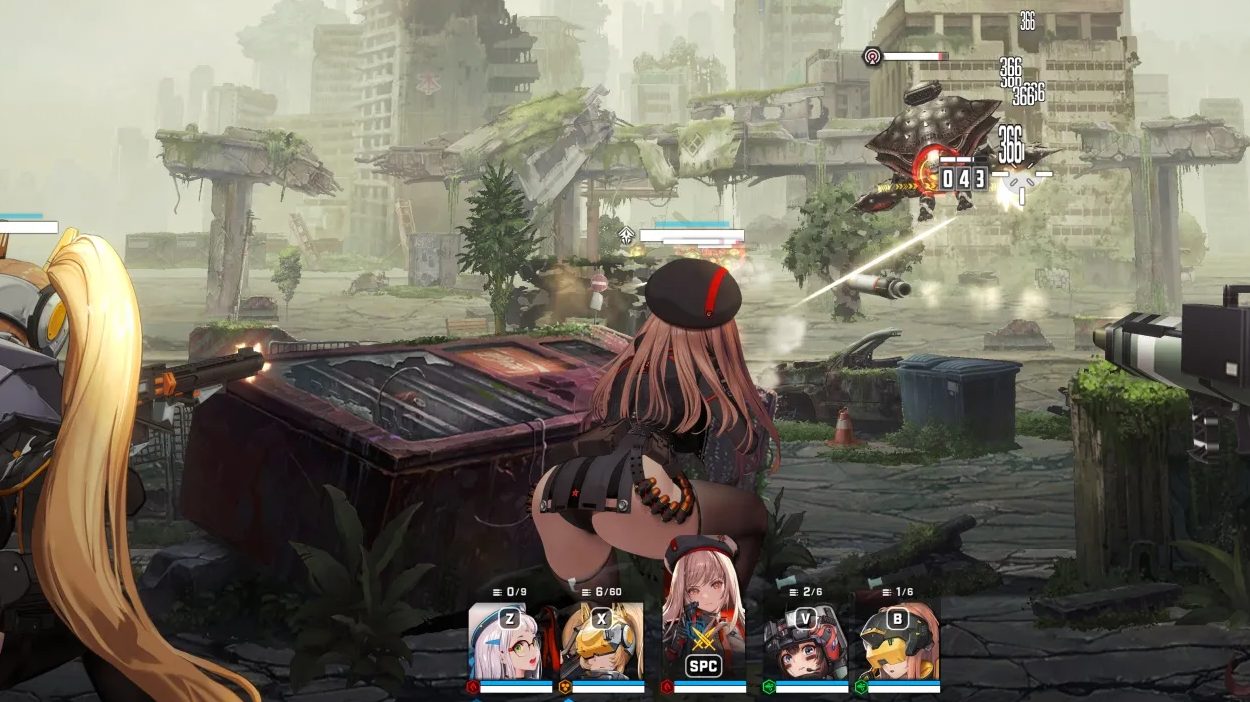
Burada oyunun kendisi ile oyuna ait ele geçirilmiş başlatıcıyı birbirinden ayırmak gerekiyor. NIKKE: Goddess of Victory, gacha mekanikleri içeren bir aksiyon nişancı oyunu. Aktarılan bilgilere göre zararlı yazılımı taşıyan unsur, oyunun resmi içeriği değil, güvenliği ihlal edilmiş PC başlatıcısı. Dolayısıyla olay, NIKKE’nin tüm sürümlerinin zararlı olduğu anlamına gelmiyor; güvenilir olmayan veya değiştirilmiş kurulum dosyalarının tehlikesine işaret ediyor.
Bir başlatıcı, oyunu açmak ve gerekli bileşenleri çalıştırmak için kullanılan yazılım olduğundan, bilgisayarda çalıştırıldığında cihazın kaynaklarına erişebilir. Kullanıcılar kurulum dosyalarını edinirken kaynağın güvenilirliğini kontrol etmeli; iş cihazlarında ise kişisel yazılımları çalıştırma konusunda kurumun belirlediği kurallara uymalı. Bu olayda başlatıcının bilgisayara nasıl yüklendiğine ilişkin ayrıntılar paylaşılmadığı için bulaşmanın kesin süreci hakkında daha ileri bir sonuç çıkarmak mümkün değil.
Alt yükleniciler de kurumların güvenlik zincirinde
Iwamizawa’daki olay, belediyelerin ve diğer kurumların verilerini yalnızca kendi sistemlerinde tutmadığını hatırlatıyor. Kamu hizmetleriyle ilgili kayıtları işleyen şirketler ve alt yükleniciler de bu bilgilerin bulunduğu iş akışlarının parçası olabiliyor. Bu nedenle bir hizmet sağlayıcının bilgisayarındaki güvenlik sorunu, doğrudan belediye ağına yönelik bir saldırı olmasa bile kurumun hizmetleriyle ilişkili veriler bakımından önem taşıyor.
Alt yüklenicilerin hangi yazılımları kullanabildiğini denetlemek, iş cihazlarını kişisel kullanımdan ayırmak ve çalışanları güvenlik riski taşıyan dosyalara karşı bilgilendirmek bu zincirin korunmasına yardımcı olabilir. Olay, belediyenin sistemlerinin doğrudan ele geçirildiğini ya da kayıtların sızdırıldığını göstermiyor. Kamuya açık bilgiler, alt yüklenicinin bilgisayarındaki zararlı yazılımı ve başlatıcıyla kurulan bağlantıyı ortaya koyuyor; bunun ötesindeki etkiler hakkında doğrulanmış ayrıntı sunmuyor.
GIS Hokkaido, ele geçirilmiş NIKKE başlatıcısını olayın kaynağı olarak doğrularken bilgisayarda oyunu kimin çalıştırdığı sorusunu yanıtsız bıraktı. Bu belirsizlik, tek başına belirli bir çalışanı sorumlu tutmayı mümkün kılmıyor. Ancak vaka, kurumsal cihazlarda yazılım kullanımını yönetmenin ve iş ortaklarının güvenlik uygulamalarını gözden geçirmenin önemini gösteriyor.
Bölgedeki diğer siber güvenlik vakaları
Iwamizawa’daki olay, Japonya ve Doğu Asya’da gündeme gelen başka siber güvenlik sorunlarının ardından yaşandı. Bölgedeki vakalar bankacılık, mobil iletişim, yerel yönetimler ve küçük işletmeler gibi farklı alanları etkiledi. Oyun sektörü de bu sorunlardan uzak kalmadı: Sega’nın ağındaki arcade oyunlarında kesintiler yaşandı, Capcom’da 11 milyon kullanıcı kimliği ele geçirildi ve bir lise öğrencisi Bandai Namco’nun sistemlerini hackledi.
Bu olaylar farklı nedenlere dayanıyor; aralarında doğrudan bir bağlantı olduğuna dair bilgi bulunmuyor. Iwamizawa vakasının öne çıkan yönü, oyunla ilişkili bir başlatıcının kamu hizmeti kayıtlarını işleyen bir alt yüklenicinin bilgisayarına zararlı yazılım taşıması. Kurumlar için çıkarılabilecek sonuç, oyunları veya diğer kişisel yazılımları iş cihazlarında çalıştırmanın her zaman yalnızca cihaz sahibini ilgilendiren bir tercih olmadığı. Özellikle iş verilerine erişen bilgisayarlarda, yazılımın kaynağı ve cihazın kullanım amacı birlikte değerlendirilmeli.
Günün zaman çizelgesi
Haber eklenme saatine göre sıralanır.
- Bugün
- NIKKE’nin ele geçirilmiş başlatıcısı belediyeyi etkiledi Bu haber
- Levent Alpöge’den Claude ile Riemann Hipotezi iddiası
- GTA 6’daki Dexter göndermelerine Michael C. Hall’dan yorum
- Frosty Winter Mod v10.9 ETS2 1.62 Kış Hava ve Grafik Modu
- Immersive Traffic ETS2 v1.6 1.62 Gerçekçi Trafik Yoğunluğu Modu
- Bus Kneeling v1.2 ETS2 1.62 Coaches DLC Süspansiyon Eklentisi