Skullcandy Dime 3 Kulaklıklarda Kritik Bluetooth Açığı
Skullcandy Dime 3 Bluetooth kulaklıklarda, kullanıcı izni olmadan eşleşmeye yol açabilen kritik bir güvenlik açığı tespit edildi. Sorunu giderecek bir yazılım güncellemesi bulunmuyor.

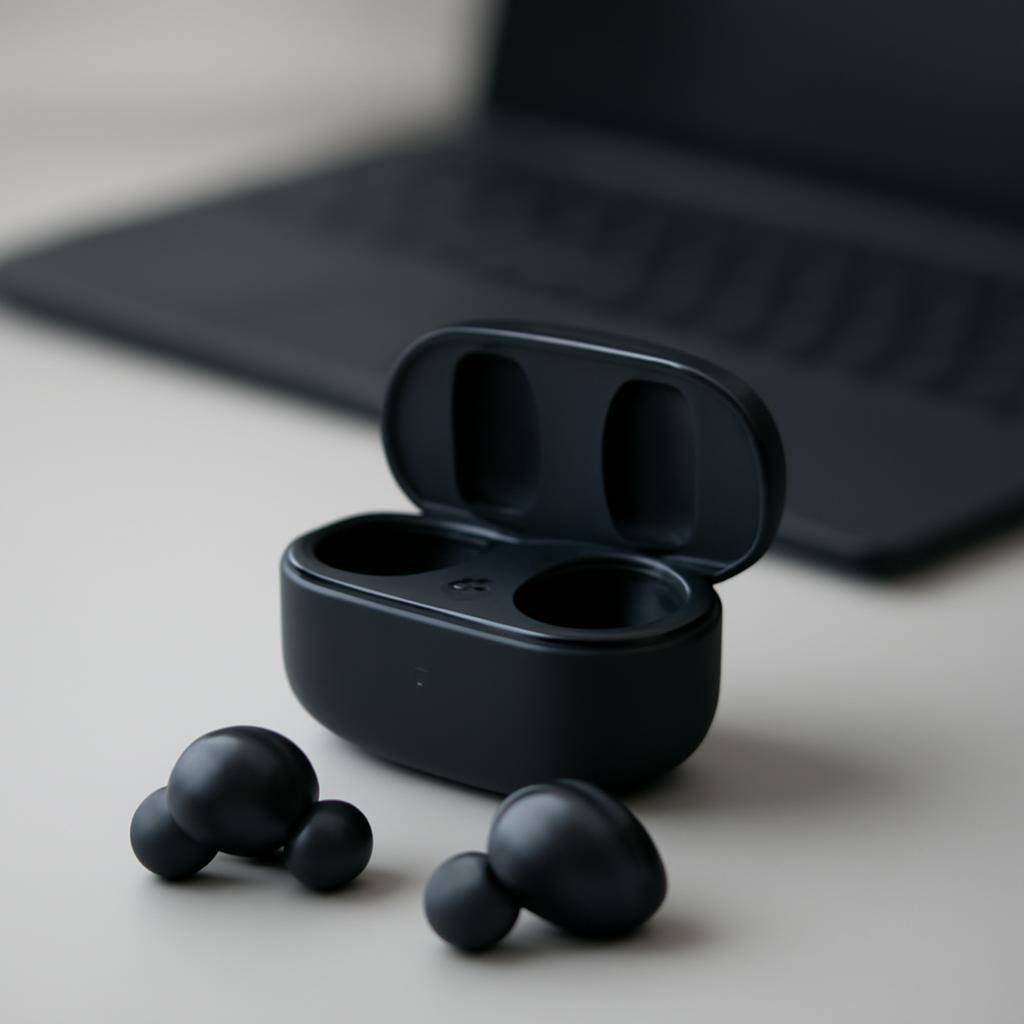
Skullcandy’nin kablosuz kulaklık modellerinden Dime 3, Bluetooth bağlantısındaki bir güvenlik açığı nedeniyle gündeme geldi. Tespit edilen sorun, kulaklığın sahibinden onay alınmadan başka cihazlarla eşleşebilmesine yol açabiliyor. Bluetooth üzerinden çalışan bir aksesuar için bu ihtimal, bağlantının yalnızca teknik olarak değil, kullanıcı kontrolü açısından da güvenilirliğini zayıflatıyor.
Normal şartlarda bir Bluetooth kulaklığın telefon, tablet veya bilgisayarla kullanılabilmesi için eşleştirme sürecinin tamamlanması gerekiyor. Bu süreç, çevredeki cihazların kulaklığa rastgele bağlanmasını engelleyen temel katmanlardan biri olarak görev yapıyor. Dime 3’te ortaya çıkan açık ise eşleştirme mekanizmasının kullanıcı kontrolü dışında çalışabilmesine kapı aralıyor.
İzinsiz eşleşme riski ne anlama geliyor?
Bir kulaklığın kullanıcı onayı olmadan başka bir cihazla eşleşebilmesi, bağlantı üzerinde kimin kontrol sahibi olduğuna dair soru işareti oluşturuyor. Böyle bir durumda Dime 3, sahibinin beklemediği bir cihazla bağlantı kurabilir. Bu da özellikle kulaklığın ortak kullanım alanlarında, kalabalık ortamlarda veya çok sayıda Bluetooth cihazının bulunduğu yerlerde kullanılmasını daha riskli hâle getirebilir.
Ancak mevcut bilgiler, açığın hangi koşullarda kullanılabildiğini veya izinsiz eşleşmenin ardından hangi ek işlemlerin gerçekleştirilebildiğini ortaya koymuyor. Bu nedenle sorunun ses içeriğinin dinlenmesine, telefondaki verilere erişilmesine ya da başka bir saldırı türüne kesin olarak yol açtığını söylemek mümkün değil. Doğrulanmayan teknik sonuçlar üzerinden riskin kapsamını genişletmek, kullanıcıların karşı karşıya olduğu durumu yanlış değerlendirmesine neden olabilir.
Kesin olan nokta, eşleştirme sürecinin kullanıcı izni dışında gerçekleşebilme ihtimali. Bluetooth aksesuarlarında güvenlik, yalnızca bağlantının kurulup kurulmadığıyla sınırlı değil; bağlantının ne zaman ve hangi cihazla kurulacağı üzerindeki kullanıcı denetimi de önem taşıyor. Bu nedenle açık, kulaklığın temel kullanım deneyimini doğrudan etkileyen bir sorun olarak değerlendiriliyor.
Dime 3 sahipleri hangi önlemleri alabilir?
Dime 3 için güvenlik açığını giderecek bir yazılım güncelleme yolu bulunmuyor. Kullanıcıların kulaklık yazılımını güncelleyerek sorunu kapatması mümkün görünmediği için, telefon veya bilgisayara yüklenen işletim sistemi güncellemeleri de tek başına çözüm sağlamayabilir. Çünkü problem, doğrudan kulaklığın bağlantı davranışıyla ilişkilendiriliyor.
Kullanıcılar, telefonlarının Bluetooth ayarlarında kayıtlı cihazları düzenli olarak kontrol edebilir ve tanımadıkları eşleşmeleri kaldırabilir. Kulaklık kullanılmadığında Bluetooth bağlantısını kapalı tutmak da beklenmedik bağlantı ihtimalini azaltabilecek pratik bir yaklaşım olabilir. Bununla birlikte bu adımlar, Dime 3’teki güvenlik açığını ortadan kaldıran resmi bir çözüm niteliği taşımıyor.
Özellikle kulaklığı güvenlik açısından hassas ortamlarda kullanan kişilerin, bağlantı listesini daha sık denetlemesi gerekiyor. Kullanıcıların karşılaştığı beklenmedik eşleşmeleri not etmesi ve üreticinin açıklamalarını takip etmesi de sorunun seyrini anlamaya yardımcı olabilir. Fakat mevcut durumda uygulanabilecek kesin ve kalıcı bir yazılım düzeltmesi bulunmadığından, kontrol büyük ölçüde kullanıcı tarafındaki önlemlere kalıyor.
Bluetooth aksesuarlarında yazılım desteğinin rolü
Dime 3’teki açık, kablosuz kulaklık satın alırken yalnızca ses kalitesi, pil ömrü ve fiyatın değerlendirilmemesi gerektiğini gösteriyor. Ürünün kullanım süresi boyunca güvenlik sorunlarına nasıl yanıt verildiği de en az donanım özellikleri kadar belirleyici olabilir. Üreticinin güncelleme sunamadığı durumlarda, kullanıcılar bilinen bir açığı kapatmak için doğrudan uygulanabilir bir seçeneğe sahip olmayabiliyor.
Bu durum, akıllı telefonlar kadar sık gündeme gelmese de kulaklık gibi küçük Bluetooth aksesuarlarının da yazılım güvenliği taşıdığını hatırlatıyor. Dime 3 özelinde izinsiz eşleşme ihtimali ve sorunu giderecek güncellemenin bulunmaması, ürünün bağlantı güvenliğine ilişkin endişeyi kullanıcıların çözmesi gereken bir meseleye dönüştürüyor.
Günün zaman çizelgesi
Haber eklenme saatine göre sıralanır.
- Bugün
- Torrent takipçilerine açılan davada sahte yapımcı şüphesi
- Çocukların ruh sağlığında suçlu gerçekten sosyal medya mı?
- Meta, WhatsApp Business kurulumunu yapay zekâ ajanlarına bırakıyor
- iOS 27, Apple Calendar’a doğal dille etkinlik ekliyor
- 2019 model Intel iMac, Apple’ın vintage listesine girdi
- Pensilvanya’daki kızamık salgınında can kaybı dörde çıktı
- Yapay zekâ mezarlığı büyüyor: Kapanan projeler ve girişimler
- Apple TV’nin Emmy zaferine HBO patronundan yorum
- Agility Digit 5, İnsanlara Yaklaşınca Durup Çömelecek
- Kia PV7 tanıtıldı: Elektrikli van ailesi büyüyor
- Yapay zekâ veri merkezleri ABD’nin gaz talebini artıracak
- Boston, Flock’u veri paylaşımı ihlali sonrası bıraktı
- SpaceX, Starship’i İlk Kez Yörüngeye Çıkarmayı Deneyecek
- Elegoo Centauri Carbon 2 Combo için 80 Dolarlık İndirim

Burak
Burak, yazılım geliştirme, web teknolojileri, mobil uygulamalar, veritabanı sistemleri ve yapay zekâ üzerine çalışan bir teknoloji editörüdür. SanalData’nın kurucusu olarak yazılım, yapay zekâ, mobil teknolojiler ve teknoloji sektöründeki gelişmeleri izler ve değerlendirir.